
Phala Cloud 遭攻擊,部分客戶日誌及環境變數被讀取

 設為Google首選來源

Phala Network 報告稱,10 月 8 日至 12 日期間,攻擊者利用 dstack guest-agent 漏洞讀取了 Phala Cloud 上部分客戶應用的容器日誌及環境變數。在一個主機節點上,攻擊者還利用機密虛擬機(CVM)與主機管理服務之間的網路隔離缺陷,竊取了網關管理員令牌,並篡改了該網關的證書管理配置。Phala 表示,TEE 密鑰、KMS 密鑰、客戶磁碟及主機節點均未受影響,漏洞根源在平台,與客戶配置無關,相關平台修復已於 10 月 15 日完成。Phala 已逐一通知受影響客戶,相關客戶需輪換儲存在環境變數中的密鑰。所有客戶需在 11 月 19 日前將 CVM 升級至已修復的 dstack OS 鏡像(v0.6.1 或 v0.5.12),11 月 20 日起,平台將對未升級的 CVM 分批自動升級,v0.3.x 版本的 CVM 將於同日停用。
-- 價格
本內容僅供參考,不構成任何金融、投資、法律或稅務建議。文中提及的任何活動、獎勵、線上活動或相關資訊,不應被視為對購買、出售或交易任何加密資產的推薦、招攬或邀請。加密資產具有高波動性,存在價值損失風險。WEEX服務、產品及相關活動的可用性可能因地區而異。用戶在參與前有責任確保符合當地適用法律法規。
猜你喜歡
Folius Ventures創始人:Crypto VC會消失!下一輪別再找100x新故事,直接買贏家
Anthropic PBC 計劃在 IPO 前支出高達 7500 億美元
Aethir 更新 ATH 代幣經濟機制,11 月起每日銷毀機制上線
Google Cloud 故障:Revolut 停擺,虛擬貨幣餘額顯示為零
MoneyGram 加入 XDC Network 成為機構驗證者
謝家印:TiDB Cloud遭入侵,Bitget停用兩月未洩露敏感信息
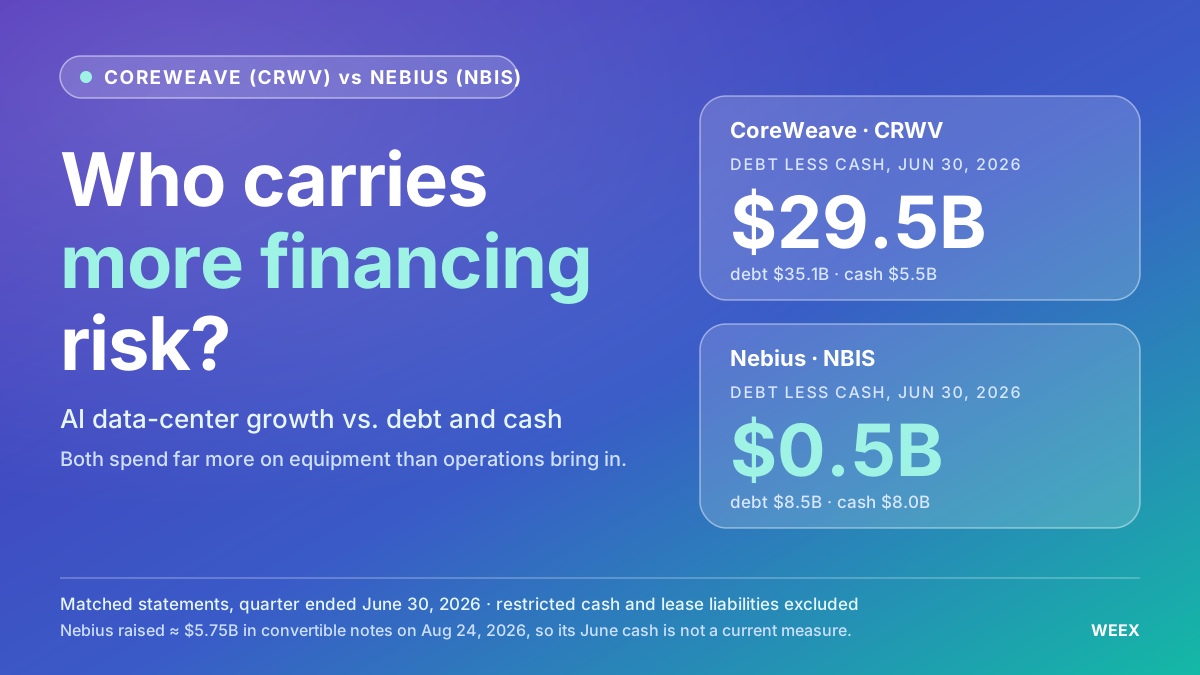
CoreWeave 與 Nebius 股票比較:哪家 AI 雲端業務面臨較高融資風險?
從債務、現金流、客戶預付款與股權稀釋等面向比較 CoreWeave 和 Nebius 股票,評估哪家 AI 雲端業務面臨較高融資風險。
BTC 質押量達 735 枚,STX 質押量增長超 25%

Alphabet 財報前的 Google 股票:AI 支出與搜尋成長能否支撐 GOOGL?
Alphabet 將於10/28公布 2026 年第 3 季業績。查看影響 GOOGL 股票的搜尋、Google Cloud、AI 支出及財測訊號。
Sui 網絡宣布與三星合併及與 Google Cloud 合作
SWI Group 將 Genesis Digital Assets 的資產重新定位為人工智慧基礎設施
較低點漲超 7 倍,L1 區塊鏈 Pearl 如何給 GPU 算力定價?
MSX美股每日觀察:OpenAI年化營收曝出200億美元口徑差!AI產業鏈迎來收入質量測試
Circle與Tereina合作,將USDC和EURC整合至SAP企業支付
WEEX 上線「美股財報預言家」,預測美股漲跌瓜分 6,000 USDT
邀請用戶圍繞閃迪(SNDK)、特斯拉(TSLA)、Google(GOOGL)、英特爾(INTC)等熱門公司的財報發布及股價表現參與漲跌競猜,贏取 USDT 獎勵。
Google Cloud 停止區塊鏈服務並給予 Quicknode 遷移最後期限
預測特斯拉、Google 與英特爾股價走勢:在 WEEX 分享 USDT 獎池
在 WEEX 探索特斯拉、Google 和英特爾的財報預測。了解可能影響各支股票走勢的因素、參與方式,以及 USDT 獎池如何分配。
HashKey 和 BitGo 為機構新增 ETH 和 SOL 資產質押
GOOGL 與 CEG:Google 的 AI 電力協議如何影響兩家公司
深入了解 Google 的電力協議如何影響 GOOGL 和 CEG,並查看股價分析、2026/10預測,以及 WEEX 上相關的交易產品。
俄羅斯中央銀行,數位資產業者9家登記
Circle 將 USDC 和 EURC 付款引入 SAP
俄羅斯批准首批加密貨幣交易所和保管機構
Mysten Labs與Google Cloud發布VAA提供AI Agent證據層
谷歌雲將於2026年12月15日關停區塊鏈節點引擎與RPC服務
埃森哲股價財報後飆升16%:創紀錄的簽約如何消除一整年的 AI 憂慮
埃森哲股價於10/01收盤上漲約16%,當日公布的第四財季業績優於預期,全年簽約金額更創下845億美元的紀錄,盤中漲幅一度逼近24%。這波走勢扭轉了年初至今約30%的跌幅;此前,市場憂慮 AI 會大幅削弱傳統顧問服務的需求。
PERPTools 籌集 800 萬美元,NEAR 和 Animoca Brands 參與種子輪
Google 股價在 Gemini 4 Argon 發布後為何反轉?實際上發生了什麼事
Gemini 4 Argon:Google 新型 AI 模型的變化
【論考・前編】錢包是「錢包」還是「代理人」——讓AI管理金錢所需的條件|HashHub Research





